Une enceinte offerte après un achat, une gourde qui suit l’activité physique ou un porte-clés connecté peuvent sembler être de simples supports de marque. Pourtant, dès qu’un objet collecte des informations, communique avec une application ou transmet des données à un service en ligne, il soulève des questions de vie privée. Ses capteurs peuvent révéler des habitudes, des déplacements ou des horaires de présence, parfois bien au-delà de ce que son destinataire imagine.
Pour les entreprises, les objets connectés publicitaires associent donc deux sujets souvent traités séparément : l’efficacité d’une campagne et le respect du RGPD. Le risque ne tient pas seulement à une fuite informatique. Une publicité ciblée fondée sur des données recueillies sans information claire, un profilage publicitaire inattendu ou un consentement numérique confus peuvent aussi porter atteinte aux droits des personnes et fragiliser la réputation de la marque.
En bref
- Un objet publicitaire connecté peut traiter des données personnelles, même si sa fonction première paraît anodine.
- Le consentement doit être libre, précis et compréhensible ; offrir un cadeau ne vaut pas autorisation de suivre son utilisateur.
- La marque et le fournisseur doivent clarifier leurs responsabilités, limiter la collecte et sécuriser les données.
- Le Cyber Resilience Act renforce progressivement les exigences de cybersécurité des produits numériques dans l’Union européenne.
- Avant de distribuer un objet, il faut examiner son usage, sa durée de support, ses réglages et les informations communiquées au destinataire.
Objets connectés publicitaires et RGPD : comprendre les risques pour les données personnelles
Imaginons une entreprise qui distribue à un salon professionnel des bracelets connectés permettant de consulter le programme et de participer à un tirage au sort. Pour fonctionner, le bracelet peut être associé à une application, enregistrer des interactions et transmettre des identifiants à un serveur. Si ces informations permettent d’identifier directement ou indirectement la personne, elles constituent des données personnelles et le RGPD s’applique.
La nature des informations dépend de l’objet. Une enceinte promotionnelle peut traiter des commandes vocales ; une balise Bluetooth peut contribuer à localiser un objet ou son détenteur ; une montre peut relever des données d’activité. Même un simple historique de connexion peut révéler des comportements lorsqu’il est rapproché d’autres sources. La géolocalisation est particulièrement sensible : elle peut rendre visibles des déplacements, des lieux fréquentés ou des horaires réguliers.
Quand le cadeau devient un dispositif de collecte
La difficulté vient souvent du décalage entre la promesse marketing et le fonctionnement réel. Le destinataire croit recevoir un accessoire pratique, tandis que l’application demande la création d’un compte, l’accès au carnet d’adresses ou l’activation d’une localisation permanente. Ces permissions ne sont pas automatiquement nécessaires au service rendu. Une ampoule connectée, par exemple, n’a généralement pas besoin de connaître l’emplacement précis de son utilisateur pour s’allumer à distance.
Chaque acteur doit déterminer son rôle. Le fabricant peut décider des fonctions de l’appareil et de ses traitements ; l’entreprise qui organise la campagne peut définir les finalités du programme ; un prestataire peut héberger les données ou envoyer des communications pour leur compte. Selon les décisions réellement prises, les acteurs peuvent être responsables de traitement, responsables conjoints ou sous-traitants. Les intitulés inscrits dans un contrat ne suffisent pas : les rôles doivent refléter la pratique.
La protection des données commence donc avant la distribution. Il faut dresser la liste des informations recueillies, expliquer pourquoi elles le sont, déterminer qui y accède et fixer leur durée de conservation. Une campagne qui ne nécessite qu’un identifiant temporaire ne devrait pas conserver indéfiniment un historique nominatif. La première réduction du risque consiste à ne pas collecter ce qui n’est pas indispensable.
Consentement numérique, publicité ciblée et profilage publicitaire
Le RGPD impose une base juridique valable pour chaque traitement. Dans une campagne publicitaire, le consentement peut être pertinent lorsque les données sont utilisées pour personnaliser des annonces ou suivre les comportements à des fins de prospection. Mais ce consentement doit être libre, spécifique, éclairé et univoque. Il ne suffit pas de dissimuler une autorisation dans de longues conditions d’utilisation ou de considérer qu’une personne accepte tout parce qu’elle a pris un cadeau.
Une entreprise fictive, « Atelier Nord », offre un chargeur sans fil connecté lors d’un événement. Son application peut fonctionner sans accès à la localisation, mais propose d’activer cette fonction pour recevoir des offres de magasins proches. La demande devrait distinguer clairement l’usage essentiel — faire fonctionner le chargeur ou l’application — de l’option marketing. Refuser la géolocalisation ne devrait pas empêcher de bénéficier d’une fonction qui n’en dépend pas.
Informer sans noyer le destinataire
Une information utile précise quelles données sont collectées, pour quelles finalités, sur quelle base juridique, pendant combien de temps et avec quels destinataires. Elle doit aussi expliquer comment retirer son accord et exercer ses droits. Une notice accessible par QR code peut compléter une information remise au moment du don, mais elle ne doit pas devenir le seul moyen de découvrir un traitement important après l’installation.
Le profilage publicitaire mérite une attention particulière. Il consiste à analyser des informations sur une personne afin d’évaluer ou de prédire ses préférences, ses habitudes ou certains comportements. Un bracelet qui associe les horaires d’utilisation à des données de compte pourrait, selon les traitements effectués, alimenter des segments marketing. L’entreprise doit alors pouvoir justifier la collecte, la transparence et la base juridique, et ne pas présenter comme une simple amélioration technique ce qui constitue en réalité une personnalisation publicitaire.
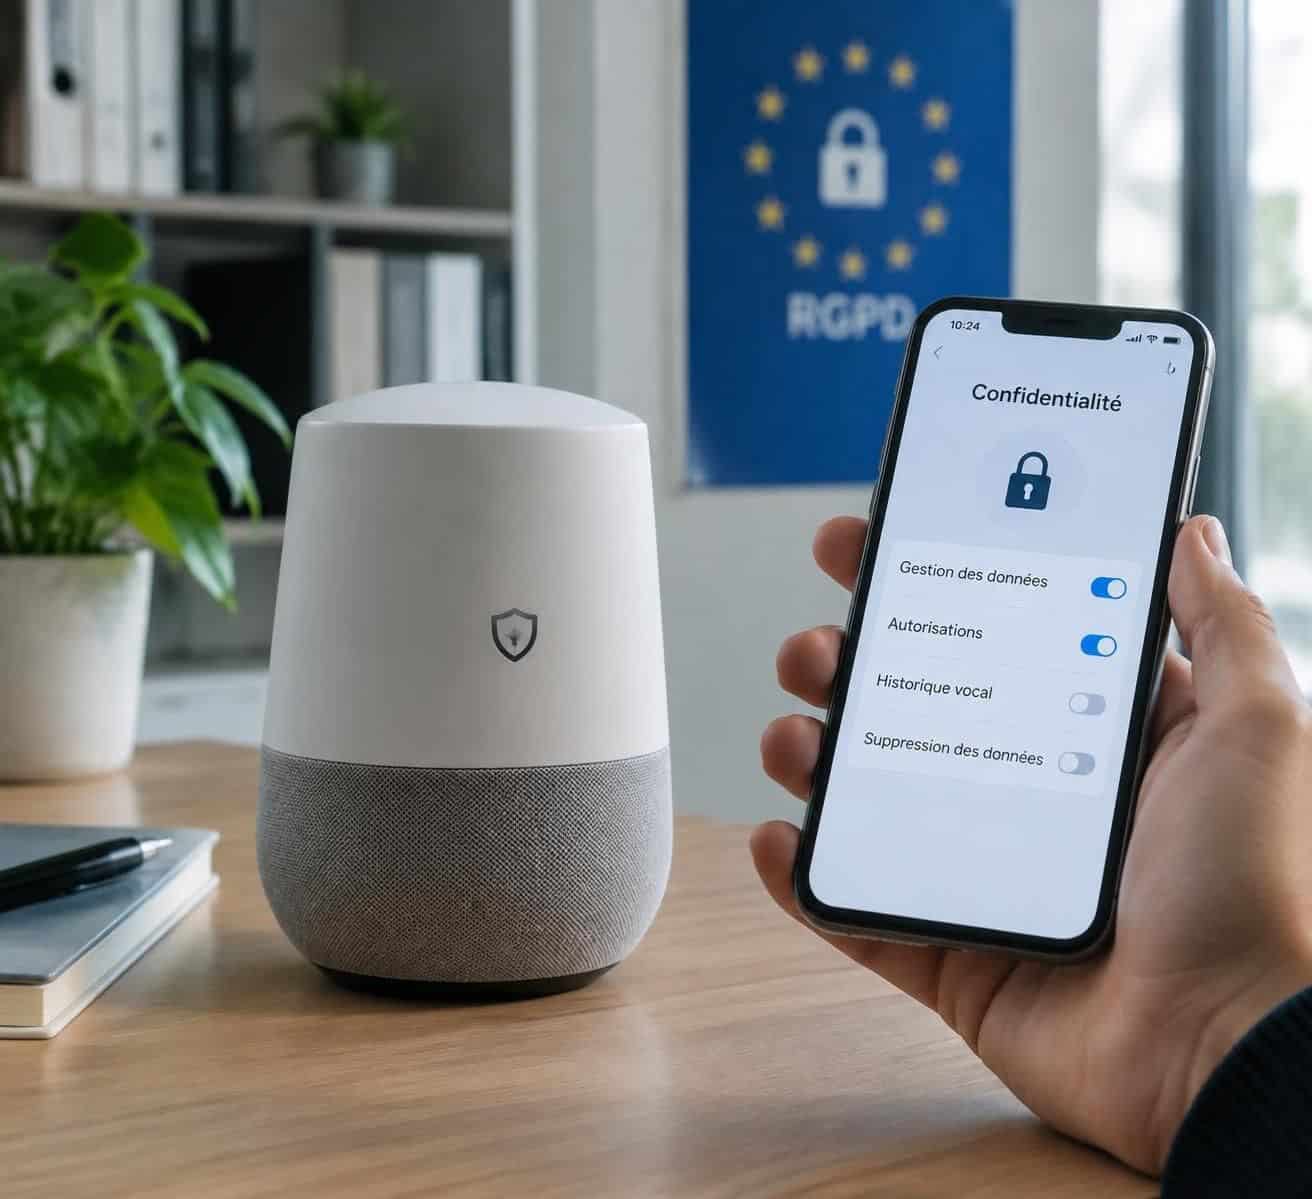
Le refus doit être aussi simple que l’acceptation. Si une option est activée en un geste, sa désactivation ne devrait pas demander une succession d’écrans ou l’envoi d’une lettre. Les demandes de suppression et d’accès doivent être adressées au bon interlocuteur et traitées dans les délais prévus par le RGPD. Il faut également distinguer le retrait du consentement de la suppression de l’application : désinstaller un logiciel ne garantit pas nécessairement l’effacement des données déjà enregistrées sur un serveur.
Une démarche marketing respectueuse peut rester efficace. Atelier Nord pourrait proposer des offres contextuelles sans constituer un historique détaillé, ou laisser le destinataire choisir explicitement une fréquence de communication. La transparence n’est pas un frein à la campagne : elle aide chacun à comprendre l’échange et à décider en connaissance de cause.
Sécurité des données : les obligations des marques et des fabricants
Une campagne conforme sur le papier reste exposée si l’objet utilise un mot de passe prévisible, une application obsolète ou une connexion insuffisamment protégée. Les risques concernent l’appareil lui-même, mais aussi l’application mobile, les interfaces de programmation et les services cloud qui reçoivent les informations. Une faille peut permettre l’accès à des comptes, la divulgation de données ou la prise de contrôle d’un appareil.
Le Cyber Resilience Act (CRA), entré en vigueur en 2024, introduit des exigences européennes de cybersécurité pour les produits comportant des éléments numériques. Son application est progressive : les obligations de signalement des vulnérabilités exploitées doivent s’appliquer à partir de septembre 2026, tandis que l’application générale du règlement est prévue en décembre 2027. Les fabricants devront notamment intégrer la sécurité dès la conception, documenter les risques et prévoir des mises à jour pendant la période de support annoncée. Les exigences de support tiennent à la durée d’utilisation attendue du produit ; le cadre prévoit généralement une période d’au moins cinq ans, sauf si la durée d’utilisation attendue est plus courte.
Des responsabilités à répartir avant le lancement
La marque qui commande des objets ne devient pas automatiquement fabricante au sens de toutes les règles applicables, mais elle ne peut ignorer les risques créés par son choix de fournisseur. Elle doit demander des éléments vérifiables : politique de mises à jour, durée de support, procédure de signalement des vulnérabilités, hébergement des données et mesures de sécurité. Un engagement vague indiquant que le produit est « sécurisé » ne permet pas d’évaluer les protections réellement prévues.
Le marquage CE indique que le fabricant déclare respecter les exigences européennes applicables au produit ; il ne constitue pas, à lui seul, une certification indépendante de cybersécurité ou de conformité au RGPD. Les règles pertinentes peuvent inclure celles relatives aux équipements radio, à la sécurité électrique ou à la compatibilité électromagnétique. Pour les équipements radio, les exigences de cybersécurité renforcées prévues par la directive RED s’appliquent depuis août 2025, selon les catégories concernées.
La norme ETSI EN 303 645 fournit également des repères de sécurité pour les objets connectés grand public : éviter les mots de passe universels, protéger les communications, sécuriser les mises à jour et faciliter le signalement des failles. Elle n’est pas en elle-même une obligation générale de certification pour chaque appareil, mais constitue un indicateur utile lorsque le fournisseur démontre comment il l’applique.
Dans le scénario d’Atelier Nord, l’équipe marketing devrait écarter un bracelet dont l’application n’a pas été mise à jour depuis plusieurs années, même si son coût unitaire est attractif. Un objet promotionnel engage la marque pendant toute sa vie numérique, pas seulement le jour où il est remis.
| Point à vérifier | Question à poser | Risque réduit |
|---|---|---|
| Collecte | Quelles données sont indispensables au fonctionnement ? | Surcollecte et usage inattendu |
| Consentement | Les options marketing sont-elles distinctes et révocables ? | Consentement contraint ou ambigu |
| Support | Combien de temps les correctifs seront-ils fournis ? | Exposition aux vulnérabilités connues |
| Prestataires | Qui héberge les informations et qui peut y accéder ? | Accès non maîtrisés et responsabilités floues |
| Fin de vie | Comment désactiver le compte et effacer les données ? | Conservation injustifiée après la campagne |
Choisir et distribuer des objets publicitaires connectés avec prudence
Le contrôle le plus efficace intervient avant l’achat. Une équipe peut comparer les fonctionnalités réellement nécessaires avec les données exigées pour les activer. Si une enceinte promotionnelle oblige à créer un compte auprès d’un fournisseur tiers et à accepter des communications commerciales sans rapport avec l’opération, le cadeau risque de coûter davantage en confiance qu’il ne rapporte en visibilité.
Le prix ne devrait pas être le seul critère de sélection. Pour comparer des objets promotionnels de qualité et leur budget, une entreprise peut examiner les offres de goodies haut de gamme adaptés à différents budgets, puis compléter cette comparaison par une vérification technique et juridique. La qualité matérielle ne garantit pas la qualité de la sécurité : il faut évaluer les deux séparément.
Une liste de contrôle avant de lancer la campagne
- Définir l’usage exact : déterminer si la connectivité est vraiment nécessaire ou si un objet non connecté répondrait au même objectif.
- Cartographier les données : repérer les capteurs, les comptes requis, les transferts vers le cloud et les éventuels partenaires publicitaires.
- Vérifier la notice : s’assurer que les finalités, les droits et les contacts sont exposés dans un langage compréhensible.
- Tester les réglages : vérifier que les permissions facultatives peuvent être refusées et que les fonctions principales restent disponibles.
- Contrôler la sécurité : examiner l’authentification, le chiffrement, le processus de mise à jour et la durée du support.
- Préparer la fin de vie : expliquer comment dissocier l’appareil, supprimer un compte et effacer les informations associées.
Le destinataire doit recevoir des indications pratiques, et pas seulement un emballage séduisant. Une fiche courte peut expliquer comment changer le mot de passe initial, installer les mises à jour, couper le microphone ou la localisation, et contacter le fabricant. Les entreprises peuvent aussi fournir une notice complète en ligne, à condition de rendre le lien facilement accessible dès la remise de l’objet.
Les choix de conception comptent autant que les consignes. Un objet qui collecte uniquement un identifiant aléatoire, conserve les données pendant une durée limitée et propose un mode local réduit les conséquences d’une fuite. À l’inverse, connecter chaque interaction à une identité nominative peut créer un historique détaillé sans bénéfice proportionné pour la campagne.
Si l’objet permet un suivi d’activité ou traite des informations particulièrement sensibles, une analyse plus poussée peut être nécessaire, notamment pour déterminer si une analyse d’impact relative à la protection des données s’impose. Le délégué à la protection des données, lorsqu’il existe, devrait intervenir avant la signature avec le fournisseur. La meilleure campagne connectée est celle dont l’utilité reste claire sans transformer le cadeau en dispositif de surveillance.
Droits des utilisateurs et conduite à tenir en cas de problème
Le RGPD donne aux personnes des droits qu’une entreprise doit rendre réellement exerçables. Selon la situation, l’utilisateur peut demander l’accès aux données, leur rectification, leur effacement ou leur portabilité, et s’opposer à certains traitements. Il peut aussi retirer son consentement lorsque celui-ci constitue la base juridique du traitement. Pour les données concernées, l’organisme doit en principe répondre dans un délai d’un mois, avec une prolongation possible dans certaines circonstances prévues par le règlement.
Une marque qui distribue un objet connecté doit donc prévoir un point de contact identifiable. Si les demandes sont renvoyées de la marque au fabricant puis à l’éditeur de l’application, la personne risque de ne jamais savoir à qui s’adresser. Les contrats entre partenaires doivent organiser la transmission des demandes et préciser qui apporte la réponse, sans faire porter au destinataire la charge de comprendre les relations commerciales entre entreprises.
Quand l’objet n’est plus mis à jour
Un appareil abandonné par son fabricant devient progressivement plus risqué, car les failles découvertes peuvent ne plus être corrigées. Si l’objet conserve un mode local fonctionnel, le déconnecter d’Internet peut limiter l’exposition. Pour une caméra, une serrure ou une alarme, dont la sécurité a des conséquences directes, remplacer un appareil qui n’est plus supporté peut être la solution la plus prudente.
La fin de vie doit également être organisée du point de vue des données. Il convient de dissocier l’objet du compte, de supprimer les informations stockées dans l’application et de réinitialiser l’appareil avant de le céder ou de le recycler. Les équipements électroniques ne doivent pas être jetés avec les déchets ménagers : les points de collecte des déchets d’équipements électriques et électroniques permettent leur traitement adapté.
En cas de suspicion de compromission, l’utilisateur peut changer les mots de passe concernés, désactiver l’accès distant et installer les mises à jour disponibles. L’entreprise qui pilote la campagne doit, de son côté, appliquer sa procédure de gestion des incidents, évaluer les données et les personnes touchées et déterminer si une notification à l’autorité de contrôle ou aux personnes concernées est requise. Le signalement d’une vulnérabilité au fabricant doit être facilité, plutôt que découragé par une procédure opaque.
Les textes européens se complètent : le Data Act renforce notamment l’accès des utilisateurs aux données générées par certains objets connectés, tandis que les règles relatives à l’intelligence artificielle peuvent concerner des produits intégrant des fonctions d’IA. Leur application dépend toutefois du rôle de l’objet et du traitement en cause. Pour les marques, suivre ces évolutions évite de concevoir une campagne autour d’un service qui ne répondrait plus aux exigences applicables.
Lorsqu’un objet publicitaire touche à la vie quotidienne, sa sécurité, son support et les droits associés doivent être pensés aussi sérieusement que son design.
Un objet publicitaire connecté est-il soumis au RGPD ?
Oui, dès qu’il traite des informations permettant d’identifier directement ou indirectement une personne. Le fabricant et l’entreprise à l’origine de la campagne doivent déterminer leurs rôles, justifier les finalités et respecter les droits des utilisateurs.
Accepter un objet connecté signifie-t-il consentir à la publicité ciblée ?
Non. Le fait de recevoir ou d’utiliser un cadeau ne vaut pas automatiquement consentement au profilage publicitaire. Les usages marketing doivent être expliqués séparément et reposer sur une base juridique valable.
Le marquage CE garantit-il la protection des données ?
Non. Le marquage CE correspond à une déclaration de conformité aux exigences européennes applicables au produit, mais ne constitue pas à lui seul une certification RGPD ni une garantie indépendante de cybersécurité.
Que faire si l’objet ne reçoit plus de mises à jour ?
Il est prudent de limiter ou de couper sa connexion Internet s’il peut fonctionner localement. Pour un appareil critique, comme une caméra ou une serrure, envisagez son remplacement, puis supprimez le compte et recyclez le produit dans une filière adaptée.